「HTTP2Shell」「Brotliに重大な脆弱性」「Microsoftが.NETの緊急更新」というニュースを見て、自分のパソコンも危ないのでは…と心配になっていませんか?名前が難しくて、何をすればいいのか分かりにくいですよね。
この記事では、2026年10月に見つかったデータ圧縮の仕組み「Brotli(ブロトリ)」の脆弱性(セキュリティ上の弱点)について、ふつうのWindowsパソコンを使っている方が影響を受けるのかと、今日からできる対策5つをやさしく解説します。
まず結論です。あなたの使い方に近いものから確認してください。
| あなたの状況 | やること |
|---|---|
| ネット・メール・Officeを使うだけ | 対策①でWindowsを最新にすればOK |
| .NETを使うアプリ・ゲームを入れている | 対策②でMicrosoft製品の更新も受け取る |
| .NETが入っているか分からない | 対策③で確認 |
| 勉強や趣味でNode.js・Pythonを入れた | 対策④で更新 |
| 会社のパソコン | 対策⑤で情報システム担当の案内に従う |
まず結論:ふつうの使い方なら、慌てなくて大丈夫です
今回の弱点は、Webサーバーやアプリの中でデータを解凍する部分にあります。ネットを見る、メールを読む、Officeを使うといったふだんの使い方で、あなたのパソコンがすぐ乗っ取られるような話ではありません。
ただし、Microsoftのプログラムの土台「.NET(ドットネット)」も影響を受けたため、Microsoftは2026年10月25日に定例外(いつもの月例更新とは別)の更新を出しています。.NETは一部のアプリやゲーム、ツールを動かすのに使われているので、Windowsとアプリを最新にしておくことが一番の対策です。
HTTP2Shellとは?何が起きたのか
今回見つかったのは「CVE-2026-111497」という脆弱性で、「HTTP2Shell(エイチティーティーピー・トゥ・シェル)」や「Node2Shell」とも呼ばれています。Googleが作っている圧縮の仕組み「Brotli」の、データを元に戻す(解凍する)部分に、細工したデータを読み込ませると想定外のメモリーに書き込んでしまう不具合がありました。
悪用されると、プログラムが落ちる、メモリーの中身がもれる、最悪の場合は外から勝手にプログラムを動かされるおそれがあります。2026年10月21日にNode.jsとGoogleが修正版を出し、翌22日に公表されました。攻撃の試し方(実証コード)は公開されていますが、報道の時点では実際の攻撃は確認されていません。
影響を受けるのは、古いBrotliを使っているソフトです。Node.js(Webサーバーなどを作るときの仕組み)、Pythonの一部の通信ライブラリ、そしてMicrosoftの.NET(.NET 8・9・10など)が名前を挙げられています。なお、Windowsに昔から入っている「.NET Framework」は、Microsoftによると今回の影響を受けません。
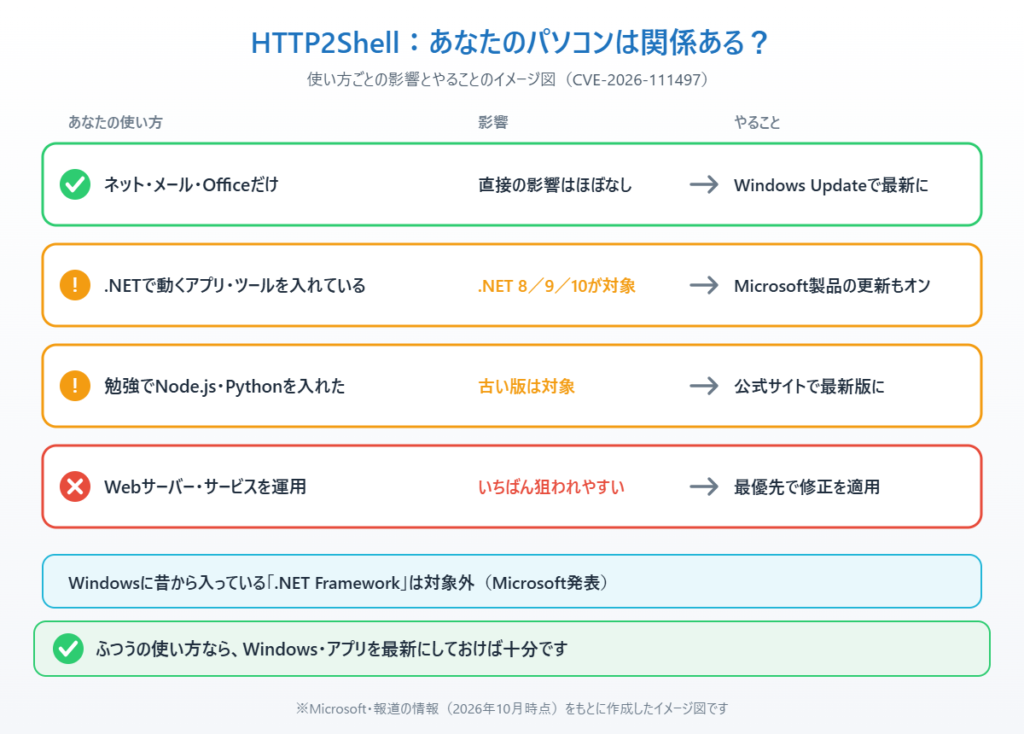
前回のPHP2Shellと同じく、主に狙われるのはWebサイトを動かすサーバー側です。パソコン側は「入っているソフトを最新にする」ことで備えられます。
対策①Windows Updateで最新にする
まずはWindows本体を最新にしておきましょう。
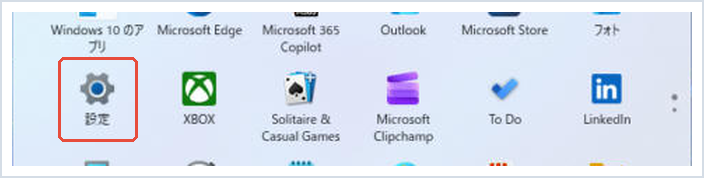
1. スタートメニューから「設定」を開きます。
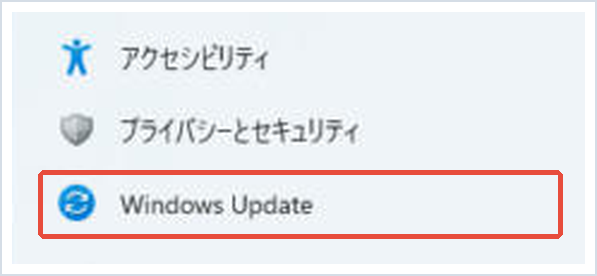
2. 左のメニューで「Windows Update」を選びます。
3. 「更新プログラムのチェック」を押し、見つかった更新を入れて再起動します。
対策②「その他のMicrosoft製品の更新」も受け取る
.NETの更新は、Windows本体とは別の「Microsoft Update」から届きます。次の設定がオフだと届かないので確認してください。
1. 「設定」→「Windows Update」で「詳細オプション」をクリックします。
2. 「その他の Microsoft 製品の更新プログラムを受け取る」をオンにします。
3. 「Windows Update」の画面に戻り、もう一度「更新プログラムのチェック」を押します。
Microsoftによると、今回の.NETの更新(.NET 10.0.14など)は、Windowsのパソコン向けにはMicrosoft Updateで配信されています。
対策③.NETが入っているか・バージョンを確認する
1. 「設定」の左メニューで「アプリ」を選びます。
2. 「インストールされているアプリ」を開きます。
3. 検索欄に「.NET」と入力します。「Microsoft .NET Runtime」「Microsoft Windows Desktop Runtime」などが出てきたら、名前の後ろの数字(バージョン)を見ます。
修正済みのバージョンは、.NET 8は8.0.33以降、.NET 9は9.0.22以降、.NET 10は10.0.14以降です。これより古い数字なら、対策②の更新を入れるか、Microsoftの.NETのダウンロードページから新しいものを入れてください。何も出てこなければ、.NETは入っていません。
サポートが終わった古い.NET(.NET 6や7など)が残っている場合は、修正が出ません。使っているアプリがないなら、同じ画面の「…」→「アンインストール」で消しておくと安心です。
対策④Node.js・Pythonを入れた方は更新する
プログラミングの勉強などでNode.jsやPythonを入れた方は、そちらも更新が必要です。報道によると、Node.jsは22.23.4・24.22.1・26.12.1、PythonのBrotliライブラリは1.2.1で修正されています。
それぞれの公式サイトから最新版を入れ直すのがいちばんかんたんです。入れた覚えがなければ、この対策は飛ばして大丈夫です。
対策⑤会社のパソコンは担当者の案内に従う
会社のパソコンでは、更新を情報システムの担当者がまとめて管理していることが多いです。自分でソフトを入れたり消したりせず、会社からの案内に従ってください。社内のサーバーやWebサービスを作っている部署は、今回の修正を優先して入れる必要があります。
どの方にも共通して言えるのは、怪しいメールのリンクや知らないサイトのファイルを開かないことです。弱点があるソフトでも、細工したデータを読み込まなければ攻撃は成り立ちません。
📖 更新したあとにパソコンの調子が悪くなった方へ:原因の更新を外して元に戻す方法があります → 問題のあるWindows更新プログラムをアンインストールする方法
まとめ
HTTP2Shell(CVE-2026-111497)は、圧縮の仕組みBrotliの弱点で、主にWebサーバーやアプリの中で問題になります。ふつうのパソコンは、Windows Updateで最新にし、「その他の Microsoft 製品の更新プログラムを受け取る」をオンにして.NETも更新しておけば十分です。
Node.jsやPythonを自分で入れた方は、それぞれ最新版に更新してください。セキュリティのニュースは名前が難しいですが、「自分のパソコンに関係するソフトが入っているか」を確かめてから落ち着いて対応しましょう。
📖 関連記事:Chrome 156で脆弱性353件を修正 / Windows 10月更新で悪用中のゼロデイを修正 / So-netの個人情報流出で今すぐやる対策
よくある質問
HTTP2Shellとはどんな脆弱性ですか?
Googleの圧縮の仕組み「Brotli」でデータを解凍する部分に見つかった脆弱性(CVE-2026-111497)です。細工したデータでプログラムを落としたり、外から操作されたりするおそれがあります。
ふつうのWindowsパソコンも影響を受けますか?
ネット・メール・Officeを使うだけなら、すぐに乗っ取られるような話ではありません。.NETで動くアプリやNode.js・Pythonを入れている場合は、更新して最新にしておきましょう。
.NETの修正済みバージョンはどれですか?
.NET 8は8.0.33以降、.NET 9は9.0.22以降、.NET 10は10.0.14以降です。Microsoftは2026年10月25日に定例外の更新として公開しました。
.NETの更新はどうすれば受け取れますか?
「設定」→「Windows Update」→「詳細オプション」で「その他の Microsoft 製品の更新プログラムを受け取る」をオンにし、更新プログラムのチェックを行います。
参考にした公式情報
.NET 10.0 Update – October 25, 2026(Microsoft サポート・英語):定例外の.NET 10.0.14で修正された脆弱性(CVE-2026-111497など)と、Windows向けにMicrosoft Updateで配信されていることが書かれています。
.NET October 2026 Out-of-Band Security Updates(.NET Blog・英語):.NET 8.0.33・9.0.22・10.0.14の公開と、.NET Frameworkは影響を受けないことが書かれています。
コメント