「So-netから個人情報が流出した」というニュースを見て、自分の情報も漏れたのではないかと不安になっていませんか。So-netやplalaを使っている方、昔契約していた方も気になるところだと思います。
この記事では、2026年10月27日にSo-net(ソニーネットワークコミュニケーションズ)が公表した不正アクセスの内容をやさしく整理し、自分が対象かどうかの見分け方と、今すぐやっておきたい5つの対策を手順つきで解説します。
まず結論です。ご自身の状況に近いものから読み進めてください。
| あなたの状況 | まずやること |
|---|---|
| So-netのメールサービス(G)・A-Box・VAIOメール・PostPetメールを使っている | 対策①(メールパスワードの再設定) |
| So-netまたはplala(Sコース)の会員・元会員 | 対策②・対策④ |
| 同じパスワードを他のサービスでも使っている | 対策③ |
| So-netを名乗るメールや電話が届いた | 対策④ |
| 自分が対象か分からない・問い合わせたい | 対策⑤ |
まず確認してほしいこと
いちばん急ぎなのは、メールアドレスのパスワードが漏れた可能性がある4つのメールサービスを使っているかどうかです。該当するのは「メールサービス(G)」(gyao.ne.jp・gate01.com・pbc.ne.jp・highway.ne.jpのアドレス)、「A-Box(追加メールボックス)」、「ソネットVAIOメール」(vaio.ne.jp)、「PostPetメールアカウントサービス」の4つです。
これらのメールパスワードは、So-net側で10月27日に強制的に初期化されています。急にメールが受信できなくなった、Outlookでパスワードエラーが出るようになった、という方はこれが原因です。あわてて怪しいメールのリンクから再設定せず、下の対策①の手順で進めてください。
なお、クレジットカード情報は漏れていません(So-netはカード情報を保持していないため)。また、普段使っている無料の基本メールボックスのパスワードと、マイページのパスワードは漏えいが確認されていないと発表されています。
今回の不正アクセスで何が流出したのか
So-netの発表によると、2026年10月19日に会員データベースへ外部から不正アクセスがあり、10月23日に確認、翌24日に個人情報の漏えいが判明しました。10月27日時点で、この件が原因の二次被害(なりすましや不正利用)は確認されていないとしています。
流出した可能性がある情報は、大きく分けて5種類です。ひとつ目はSo-net会員情報で約214万件。氏名・電話番号・メールアドレス・ユーザーID・生年月日・性別・インターネット接続用IDが含まれます。現会員約187万件に加え、2026年3月以降に退会した元会員約27万件も対象です。
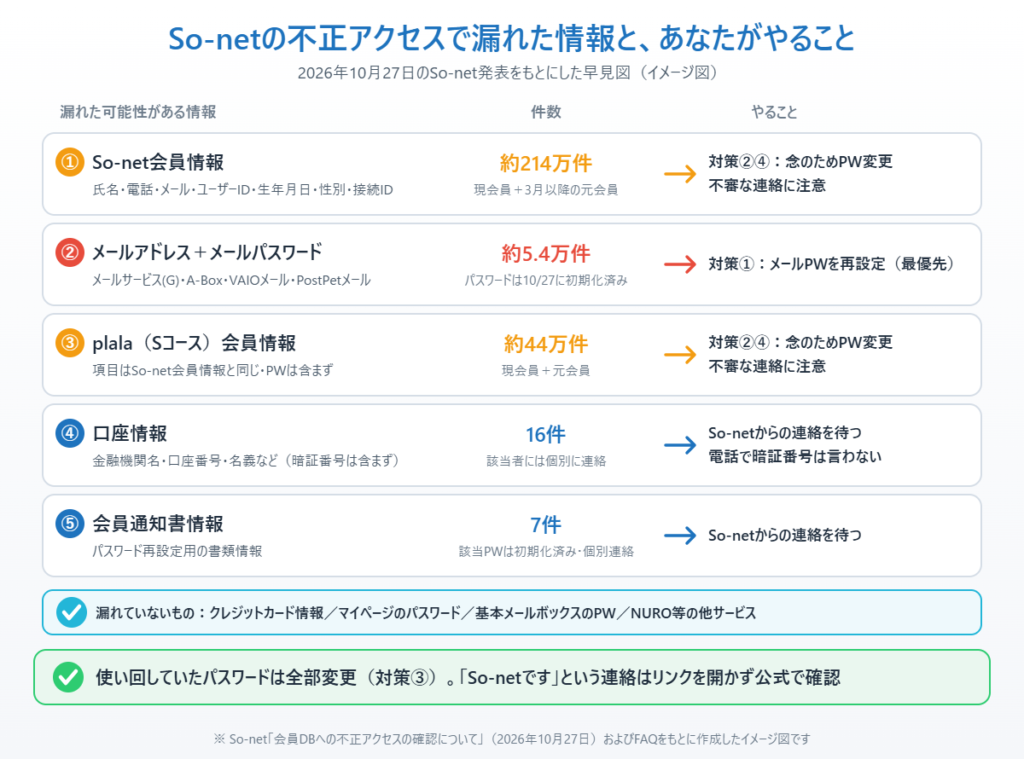
ふたつ目はメールアドレスとそのパスワードで約5万4千件。上で挙げた4つのメールサービスの利用者が対象です。パスワードそのものが漏れているため、So-netが先にパスワードを初期化しました。
3つ目はplala(Sコース)の会員情報で約44万件。項目はSo-net会員情報と同じで、パスワードは含まれていません。
4つ目は口座情報で16件、5つ目は会員通知書情報(パスワード再設定用)で7件です。件数は少ないものの、この2つに該当する方にはSo-netから個別に連絡があるとされています。
一方、NUROなどSo-net以外のサービスの利用者、2026年2月末までに退会した方の情報は含まれていません。
対策①メールアドレスのパスワードを再設定する
4つのメールサービス(メールサービス(G)・A-Box・VAIOメール・PostPetメール)を使っている方は、初期化されたパスワードを新しく設定し直す必要があります。
1. ブラウザのアドレス欄に so-net.ne.jp と自分で入力してSo-netのトップページを開き、マイページにログインします。メールやSMSに書かれたリンクからは開かないでください(偽サイトの可能性があります)。
2. マイページ、またはSo-netのお知らせページに案内されている各サービスの「パスワード変更手続き」から、新しいメールアドレスパスワードを設定します。12文字以上で、英大文字・小文字・数字・記号を混ぜた、他では使っていないものにしましょう。
3. Outlookやスマホのメールアプリなど、メールソフトを使っている場合は、ソフト側のアカウント設定に保存されているパスワードも新しいものに変更します。ここを忘れると「パスワードが違います」のエラーが続きます。
4. So-net Webメールに新しいパスワードでログインできれば完了です。反映には数分、混雑時は30分ほどかかることがあるので、すぐ入れないときは少し待ってから試してください。
マイページにログインできない場合は、So-netのサポートページにある「ユーザーIDの確認・パスワードの再設定(個人会員向け)」の案内に沿って手続きするか、下の対策⑤の特設ダイヤルに相談してください。
対策②So-net・plalaのパスワードも念のため変える
会員情報(氏名・生年月日・電話番号・ユーザーID)だけが対象で、パスワードは漏れていないとされる方も、マイページやメールのパスワードを念のため変更しておくと安心です。生年月日やユーザーIDが分かっていると、パスワードの推測や「秘密の質問」の突破に使われるおそれがあるからです。
1. マイページにログインし、アカウント設定からパスワードを変更します。
2. 生年月日や電話番号の一部を含むパスワード(例:19850819など)を使っていた方は、必ず無関係な文字列に変えてください。
対策③同じパスワードを他のサービスでも使っていたら全部変える
いちばん怖いのは、漏れたメールアドレスとパスワードの組み合わせで、Amazon・楽天・Google・SNSなど別のサービスにログインを試される「パスワードリスト型攻撃」です。So-netのメールパスワードと同じものを他で使っていたら、そちらも今すぐ変更しましょう。
1. 「So-netと同じパスワードを使っているサービス」を思い出せる範囲で書き出します。特にネット通販・銀行・証券・メール・SNSを優先してください。
2. それぞれのサービスで、別々の新しいパスワードに変更します。覚えきれない場合は、ブラウザやスマホのパスワード管理機能(Googleパスワードマネージャー、iCloudキーチェーンなど)に保存すると管理が楽になります。
3. 二段階認証(ログイン時にスマホへ届くコードの入力)が設定できるサービスは、この機会にオンにしておきましょう。パスワードが漏れても、スマホがなければログインできなくなります。
📖 パスワード自体をなくしたい方へ:Windows 11やGoogleアカウントで使える「パスキー」なら、流出の心配そのものを減らせます。→ Windows 11でパスキーを設定する方法
対策④So-netを名乗るメール・SMS・電話に応じない
今回は氏名・電話番号・メールアドレス・生年月日がセットで漏れた可能性があります。つまり、「〇〇様、So-netの件でご連絡です」と本人の名前や生年月日を正しく言い当てる、本物らしいフィッシングメールや電話が今後届くおそれがあります。
1. 「パスワードの再設定はこちら」「補償金のお受け取り手続き」「口座情報の確認」といった内容のメール・SMSが届いても、本文のリンクは開かず、添付ファイルも開かないでください。So-net自身も「メール・SMS・電話への応答をしない」よう呼びかけています。
2. 電話で「So-netです」と名乗られても、口座番号・暗証番号・クレジットカード番号・パスワードは絶対に伝えないでください。本物のSo-netがこれらを電話で聞くことはありません。
3. 手続きが必要かもしれないと感じたら、メールのリンクではなく、自分でSo-netの公式サイトを開いてお知らせを確認するか、公式の特設ダイヤルに自分からかけ直して確認しましょう。
4. 心当たりのないログイン通知、見覚えのない注文メール、携帯会社やカード会社からの不審な連絡があったら、すぐにそのサービスのパスワード変更と、カード会社への連絡を行ってください。
対策⑤自分が対象か分からないときは特設ダイヤルへ
So-netの公表資料には、一般の利用者が「自分の情報が含まれているか」を自分で確認できる仕組みは書かれていません(10月28日時点)。口座情報・会員通知書情報が漏れた可能性がある方には個別に連絡するとしています。
1. 不安な方は、So-netの特設ダイヤル 0120-36-8887(平日・土曜10:00〜18:00、11月1日・11月3日も受付)に問い合わせましょう。かけ間違いにはご注意ください。
2. 今後の続報は、So-netの公式サイトおよびソニーネットワークコミュニケーションズのニュースリリースで案内されます。「流出リストに載っています」と知らせてくる第三者のメールやサイトは、それ自体が詐欺の可能性が高いので信用しないでください。
まとめ
今回のSo-netの不正アクセスは、約258万件という大規模なものですが、クレジットカード情報は含まれておらず、メールパスワードが漏れた約5万4千件については、すでにSo-net側で初期化されています。該当する4つのメールサービスを使っている方は、対策①の手順でメールパスワードを再設定し、メールソフトの設定も忘れず直してください。
それ以外の会員・元会員の方は、念のためのパスワード変更(対策②)、使い回しパスワードの一斉変更(対策③)、そして今後届くかもしれない「本物そっくりの連絡」に乗らないこと(対策④)が大切です。判断に迷ったら、メールのリンクではなく公式サイトか特設ダイヤルで確認する、を合言葉にしましょう。
参考にした公式情報
So-net会員DBへの不正アクセスの確認について(So-net お知らせ・2026年10月27日):流出した情報の項目・件数、パスワード初期化の実施、問い合わせ先が書かれています。
不正アクセスに関するよくあるご質問(So-net 会員サポート):対象となる4つのメールサービスの見分け方と、メールアドレスパスワードの再設定手順が書かれています。
📖 関連記事:Amazonを名乗る偽メール・偽SMSの見分け方 / AIが作る完璧なフィッシングメールの見分け方と対策 / パスワードマネージャーおすすめ比較|使い回しは危険
よくある質問
So-netの個人情報流出で、自分が対象かどうかはどうやって確認できますか?
So-netの公表資料には、利用者が自分で対象かどうかを確認できる仕組みは書かれていません(2026年10月28日時点)。メールサービス(G)・A-Box・VAIOメール・PostPetメールのパスワードが10月27日に初期化されているので、これらが急に使えなくなった方は対象です。口座情報や会員通知書情報の対象者には個別に連絡があります。不安な方は特設ダイヤル0120-36-8887に問い合わせてください。
So-netのメールが急に受信できなくなったのは流出が原因ですか?
対象の4つのメールサービスでは、So-netが10月27日にメールアドレスパスワードを強制的に初期化したため、メールソフトでパスワードエラーが出たり受信できなくなったりします。公式サイトを自分で開いてマイページから新しいパスワードを設定し、Outlookなどメールソフト側の設定も新しいパスワードに変更してください。
クレジットカード情報も漏れていますか?
いいえ。So-netはクレジットカード情報を保持していないため、カード情報の漏えいはないと発表しています。ただし口座情報16件は漏れた可能性があり、該当者には個別に連絡されます。
So-netを名乗るメールや電話が来たらどうすればいいですか?
氏名・電話番号・生年月日がセットで漏れた可能性があるため、本人情報を正しく言い当てる本物らしい連絡が届くおそれがあります。本文のリンクや添付ファイルは開かず、電話でパスワードや口座番号・暗証番号を伝えないでください。手続きが必要と感じたら、自分で公式サイトを開くか特設ダイヤルにかけ直して確認しましょう。
コメント