「Outlookに悪用中の脆弱性が見つかった」というニュースを見て、自分のパソコンは大丈夫なのか、何をすればいいのか不安になっていませんか?Windowsの更新だけで済むのか、Officeも何かしないといけないのか、分かりにくいですよね。
この記事では、2026年11月10日(米国時間)に公開された月例のセキュリティ更新のうち、すでに攻撃に悪用されているOutlookの脆弱性「CVE-2026-124194」の中身と、一般の家庭で今すぐやるべきことを、手順つきでやさしく解説します。
まず試してほしいこと
いちばん大事なのは、Officeの更新とWindowsの更新の両方を済ませることです。今回悪用されているのはOutlook(Officeのメールソフト)の脆弱性なので、Windows Updateだけでなく、Office側の更新も確認しておくと確実です。
1つ目は、OutlookやWordを開いて「ファイル」→「アカウント」→「更新オプション」→「今すぐ更新」を押すことです(くわしくは対処法①)。2つ目は、Windowsの「設定」→「Windows Update」で「更新プログラムのチェック」を押して、11月の更新を入れることです(対処法②)。
更新が終わるまでのあいだは、知らない相手から届いた添付ファイルやメッセージファイルを開かないようにしてください。今回の攻撃は、細工されたファイルを開かせることで成立します。
2026年11月の月例更新で何が直った?
Microsoftは2026年11月10日(米国時間、日本時間では11日)に、毎月恒例のセキュリティ更新(Patch Tuesday)を公開しました。Microsoftのセキュリティ更新プログラム ガイドに載っている今月の脆弱性は、Microsoft自身が番号を付けたものだけで1,000件以上あります。
海外の報道では「1,093件」「1,235件」など数字がばらばらですが、これはChromiumやLinuxなど他の組織が番号を付けた脆弱性を数えに入れるかどうかの違いです。どの数え方でも、非常に多くの修正がまとめて配られた月だと考えてください。
このうち、すでに攻撃に悪用されていることが確認された(ゼロデイ)のは、Outlookの「CVE-2026-124194」の1件だけです。更新ガイド上、事前に公開されていた脆弱性(一般公開済み)はありませんでした。
Windowsの月例更新(Windows 11はKB5132061)の修正内容や既知の不具合は、別の記事で詳しくまとめています。この記事では、悪用中のOutlookの脆弱性と、家庭で必要な対応に絞って説明します。
📖 Windows 11の11月更新の中身を知りたい方へ:KB5132061で直ったことや、更新が失敗したときの対処法をまとめています → 【11月の月例更新】Windows11 KB5132061 の修正内容と対処法
悪用中のOutlookの脆弱性「CVE-2026-124194」とは
CVE-2026-124194は、Microsoftが「Microsoft Outlook のなりすましの脆弱性」と名付けたものです。Outlookが本来出すはずの警告を出さないまま、危険な動作をしてしまうという問題です。
Microsoftの説明によると、攻撃者は細工したメッセージファイルを送りつけ、Outlookで開かせます。ファイルを開くと、Outlookはいつもの「外部のコンテンツ」に関する警告を出さないまま、攻撃者が用意したネットワーク上の場所に接続してしまいます。
このとき、パソコンのサインインに使われる認証情報(NTLMv2ハッシュと呼ばれる、パスワードから作られた暗号のようなデータ)が攻撃者に渡ってしまうおそれがあります。攻撃者はこれを使って、あなたになりすましてほかのサービスに認証しようとする可能性があります。
なお、Microsoftは「プレビュー ウィンドウ(メールを選んだだけで内容が表示される部分)は攻撃の入り口ではない」としています。攻撃が成立するには、受け取った人がファイルを開く操作が必要です。深刻度は「警告」(CVSS 6.5)と高くはありませんが、実際に悪用が確認されているため、早めの更新が大切です。
📖 アカウントの安全が気になった方へ:パスワードを盗まれても乗っ取られにくくする「パスキー」の設定方法をまとめています → Windows11でパスキーを設定する方法
対象になるOutlook・Officeと、なぜ危ないのか
Microsoftの更新ガイドで対象として挙げられているのは、Microsoft 365 Apps(Microsoft 365のOfficeアプリ)、Office LTSC 2024、Office LTSC 2021の32ビット版・64ビット版です。いずれもOutlookを含むOfficeです。
修正済みのビルドは、Office LTSC 2024が「17932.21140」、Office LTSC 2021が「14334.21048」です。Microsoft 365 Appsは更新チャネルごとにビルドが異なるため、Officeの更新機能で最新にしておけば問題ありません。
対象一覧には、無料の「新しいOutlook(Outlook for Windows)」は載っていません。ただし、パソコンにOfficeが入っていてクラシック版のOutlookを使っている方や、Word・Excelだけを使っている方も、Office全体を更新しておくのが安全です。
この種の攻撃が危ないのは、見た目にはただのファイルを開いただけで、裏で認証情報が送られてしまう点です。警告が出ないので、利用者が異変に気づきにくいのが特徴です。
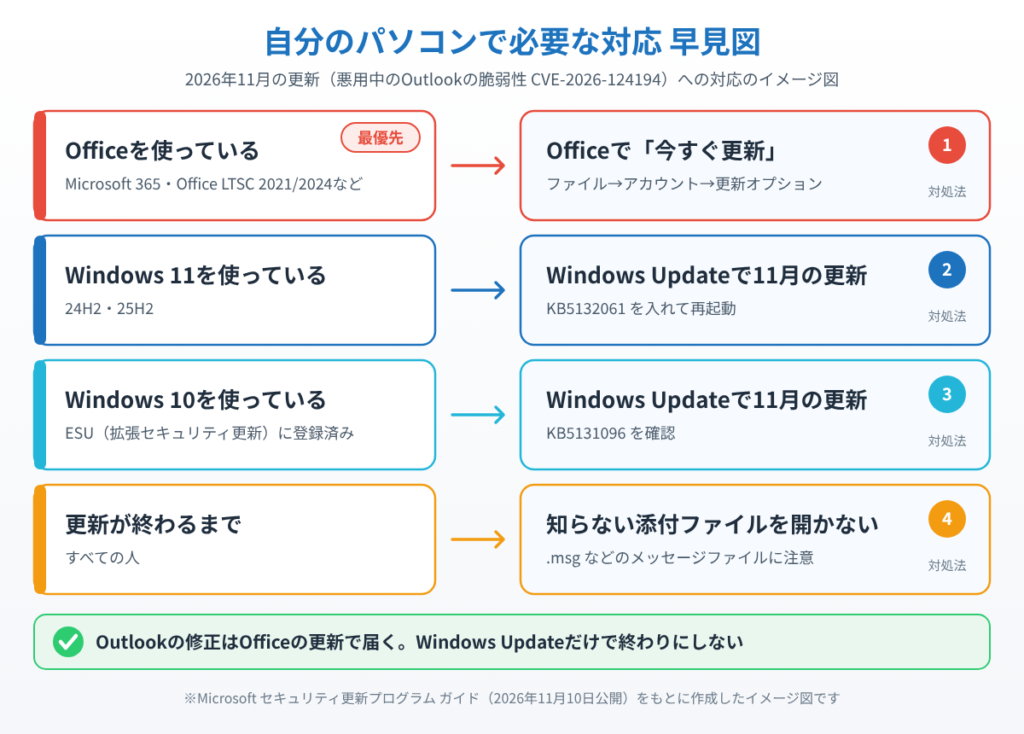
あなたのパソコンで必要な対応は、使っているWindowsとOfficeの組み合わせで決まります。Officeを使っている方は対処法①、Windows 11の方は対処法②、Windows 10を使い続けている方は対処法③も確認してください。
対処法①Office(Outlook)を今すぐ更新する
Outlookの修正は、Officeの更新で配られます。Windows Updateとは別の仕組みなので、Office側でも更新を確認しておきましょう。
1. Outlook(またはWordやExcel)を開きます。WordやExcelの場合は、新しい空白の文書を作成します。
2. 左上の「ファイル」をクリックします。
3. 左下の「アカウント」をクリックします。クラシック版のOutlookでは「Office アカウント」と表示されます。
4. 「製品情報」の欄にある「更新オプション」をクリックし、「今すぐ更新」を選びます。
5. 更新の確認とインストールが始まります。終わったら「最新の状態です」または「更新プログラムがインストールされました」と表示されるので、画面を閉じます。
「今すぐ更新」が見当たらない場合は、先に「更新を有効にする」をクリックしてください。更新が無効になっていると、今回の修正が届きません。また、Officeを開いたまま更新するとアプリの再起動を求められることがあるので、作業中の文書は保存してから始めましょう。
対処法②Windows Updateで11月の更新を入れる
Windows本体にも、今月は多くの修正が含まれています。Outlookの件とは別に、Windowsの更新も済ませておきましょう。Windows 11(24H2・25H2)の11月の更新はKB5132061です。
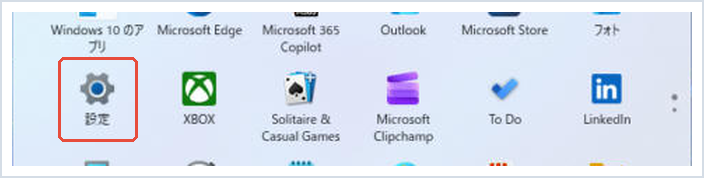
1. スタートボタン(Windowsのマーク)をクリックし、「設定」を開きます。
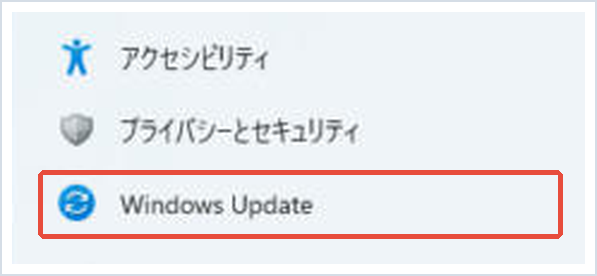
2. 左メニューの「Windows Update」をクリックします。
3. 「更新プログラムのチェック」をクリックします。更新が見つかったらダウンロードとインストールが始まります。
4. 「今すぐ再起動」が表示されたら、作業中のファイルを保存してから再起動します。
更新が途中で止まる、エラーで失敗するといった場合の対処法は、11月の月例更新(KB5132061)の記事にまとめています。
対処法③Windows 10の人はESU更新KB5131096を確認する
Windows 10は通常のサポートが終わっていて、拡張セキュリティ更新(ESU)に登録しているパソコンだけに更新が届きます。11月のWindows 10向けの更新はKB5131096(OSビルド 19045.7846)です。
確認の方法はWindows 11とほぼ同じで、「設定」→「更新とセキュリティ」→「Windows Update」で「更新プログラムのチェック」を押します。KB5131096が入らない、そもそも更新が来ない場合は、ESUに登録できていない可能性があります。
なお、Outlookの脆弱性はWindowsのバージョンに関係なく、Officeの更新で直ります。Windows 10の方も、対処法①のOffice更新は必ず行ってください。
📖 そろそろWindows 11に移りたい方へ:データを残したまま上げる手順を画面つきで解説しています → Windows 10からWindows 11へアップグレードする手順
対処法④知らない添付ファイル・メッセージファイルを開かない
今回の攻撃は、受け取った人がファイルを開かないと成立しません。更新を済ませたあとも、心当たりのない相手から届いた添付ファイルは開かないのが基本の守りです。
とくに、拡張子が「.msg」「.eml」などのメッセージファイルや、WordやExcelのファイルが「請求書」「確認のお願い」といった件名で届いた場合は注意してください。送り主を名乗る会社や知人に、メール以外の方法で確認するのが確実です。
ファイルを見るだけで認証情報が漏れるタイプの脆弱性は過去にも見つかっています。仕組みを知っておきたい方は、WindowsでNTLM認証情報が盗まれるゼロデイの記事も参考にしてください。怪しいメールの見分け方はAIが作るフィッシングメールの見分け方で解説しています。
まとめ
2026年11月の月例更新では1,000件以上の脆弱性が修正され、そのうちOutlookの「CVE-2026-124194」はすでに攻撃に悪用されています。細工されたファイルを開くと、警告なしに認証情報が攻撃者に送られてしまうおそれがあります。
やることは、Officeの「ファイル」→「アカウント」→「更新オプション」→「今すぐ更新」でOfficeを最新にすること、そしてWindows Updateで11月の更新(Windows 11はKB5132061、Windows 10のESUはKB5131096)を入れることの2つです。更新が終わるまでは、知らない添付ファイルを開かないようにしましょう。
Officeの更新ができない、「更新オプション」が表示されないといった場合は、会社や学校のパソコンなら管理者が更新を管理していることがあります。その場合は管理者に確認してください。
📖 先月の更新内容はこちら:10月の月例更新で修正されたゼロデイと、やるべきことをまとめています → 【過去最多1,411件】Windows 10月更新で悪用中のゼロデイを修正
参考にした公式情報
CVE-2026-124194 Microsoft Outlook のなりすましの脆弱性(Microsoft セキュリティ更新プログラム ガイド):攻撃の条件、悪用の状況、対象のOfficeと修正済みビルドが書かれています。
Microsoft 365 または Office for Windows を更新する方法(Microsoft サポート):「更新オプション」→「今すぐ更新」でOfficeを更新する手順が書かれています。
November 10, 2026—KB5131096(Microsoft サポート):Windows 10向け11月のセキュリティ更新(OSビルド 19045.7846)の内容が書かれています。
📖 関連記事:Windows Updateが失敗するときの完全対処ガイド
📖 関連記事:Windows 11の「ペイント」の脆弱性とStoreでの更新方法 / クラシックOutlookのデザイン変更とは? / Windows8月更新の緊急ゼロデイ「CVE-2026-68820」
よくある質問
2026年11月の更新で悪用されている脆弱性は何ですか?
Outlookのなりすましの脆弱性「CVE-2026-124194」です。細工されたメッセージファイルを開くと、警告なしに攻撃者のネットワーク上の場所へ接続し、認証情報(NTLMv2ハッシュ)が漏れるおそれがあります。11月の更新で悪用が確認されたのはこの1件です。
Outlookのメールをプレビューで見ただけでも危ないですか?
Microsoftは、プレビュー ウィンドウは攻撃の入り口ではないとしています。攻撃が成立するには、受け取った人が細工されたファイルを開く操作が必要です。
Windows Updateをすれば、Outlookの脆弱性も直りますか?
Outlookの修正はOfficeの更新で配られます。Windows Updateとは別なので、Officeの「ファイル」→「アカウント」→「更新オプション」→「今すぐ更新」でOfficeも最新にしてください。
対象になるOfficeはどれですか?
Microsoftの更新ガイドでは、Microsoft 365 Apps、Office LTSC 2024、Office LTSC 2021(32ビット版・64ビット版)が対象として挙げられています。無料の新しいOutlook(Outlook for Windows)は対象一覧に載っていません。
コメント