「今月のWindows Updateは過去最多の修正件数らしい」「すでに悪用されている脆弱性があると聞いて不安…」と心配になっていませんか。
Microsoftは2026年10月14日(日本時間)の月例更新で、過去最多となる1,411件の脆弱性(セキュリティ上の弱点)を修正しました。その中には、すでに攻撃に悪用されている「Windowsシェル」のゼロデイ脆弱性(CVE-2026-96951)が含まれています。
この記事では、今回の脆弱性で何が危ないのか、そして一般の家庭や個人のパソコンで今すぐやるべき対策を、専門用語をできるだけ使わずにわかりやすく解説します。
まず今すぐやること:Windows Updateで10月の更新を入れる
結論から言うと、いちばん大切な対策はWindows Updateで10月の更新プログラムを入れて再起動することです。今回悪用されている脆弱性は、更新を入れれば修正されます。
Windows 11の場合はKB5127648、拡張セキュリティ更新(ESU)に登録しているWindows 10の場合はKB5126657が今月の更新です。手順はこの記事の後半で画像つきで紹介します。
2026年10月の月例更新で修正された脆弱性の全体像
今回の月例更新で修正された脆弱性は1,411件で、これまでの記録だった9月の974件を大きく上回りました。米国のセキュリティニュースサイトBleepingComputerによると、Microsoftが脆弱性探しにAIを活用するようになったことが件数増加の一因とされています。
種類別に見ると、権限昇格(一般ユーザーの権限から管理者などの強い権限を奪う攻撃)が677件、リモートコード実行(離れた場所から勝手にプログラムを動かされる攻撃)が317件、情報漏えいが254件などとなっています。このうち、最も深刻度が高い「緊急」と評価されたものは70件です。
対象はWindowsだけでなく、Office(Word・Excel・Outlookなど)や.NET Framework、Visual Studioなど多くの製品に及びます。Officeの更新は通常、Officeアプリの自動更新やWindows Updateで届きます。
悪用中のゼロデイ「CVE-2026-96951」とは
ゼロデイ脆弱性とは、修正プログラムが出る前から攻撃者に知られていたり、実際の攻撃に使われていたりする脆弱性のことです。今回は3件のゼロデイが修正され、そのうち1件はすでに攻撃に悪用されていたことが確認されています。
「インターネットから来たファイル」の目印をすり抜けられる
悪用されていたのは、Windowsのファイル操作などを担当する「Windowsシェル」の脆弱性CVE-2026-96951です。この脆弱性を使うと、Mark of the Web(マーク・オブ・ザ・ウェブ)という仕組みをすり抜けられてしまいます。
Mark of the Webとは、インターネットからダウンロードしたファイルにWindowsが自動で付ける「ネットから来たファイルです」という目印のことです。この目印があるおかげで、怪しいファイルを開こうとしたときにSmartScreen(スマートスクリーン)の警告が出たり、Officeのファイルが保護ビュー(編集できない安全な表示モード)で開かれたりします。
この目印がすり抜けられると、ウイルスなどを含む危険なファイルが「パソコン内で作った安全なファイル」のように見えてしまい、警告が出ないまま開いてしまうおそれがあります。Microsoftは攻撃の詳しい手口や発見者を公表していませんが、メールの添付ファイルやダウンロードしたファイルを使った攻撃に悪用されやすいタイプの脆弱性です。
残り2件のゼロデイ(公開済み・悪用は未確認)
CVE-2026-108398(.NET Framework):企業などで使われる「アプリの実行制限(WDAC)」をすり抜けて、許可されていないアプリを動かせてしまう脆弱性です。GoogleのセキュリティチームProject Zeroの研究者が発見しました。
CVE-2026-92707(MessagePack-CSharp):一部のアプリが使う部品の脆弱性で、アプリを止める攻撃(サービス妨害)に使われるおそれがあります。こちらはアプリの開発者が部品を更新する必要があるもので、一般の方が個別に対応する必要は基本的にありません。
この2件は内容が事前に公開されていたものの、現時点で攻撃への悪用は確認されていません。とはいえ、いずれもWindows Updateなどの更新で対策が進むので、更新を入れておくことが大切です。
対策①:Windows Updateで10月の更新を入れる
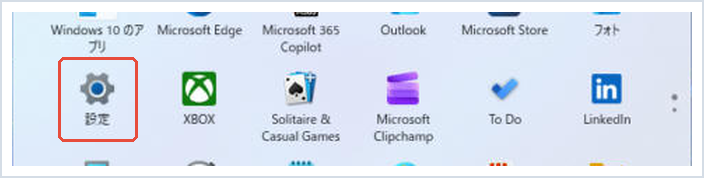
1. タスクバーのスタートボタン(Windowsマーク)をクリックし、「設定」を開きます。
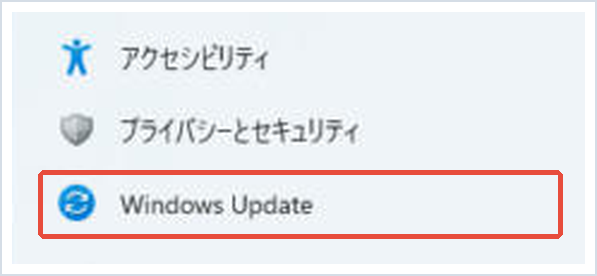
2. 左のメニューから「Windows Update」を選びます。
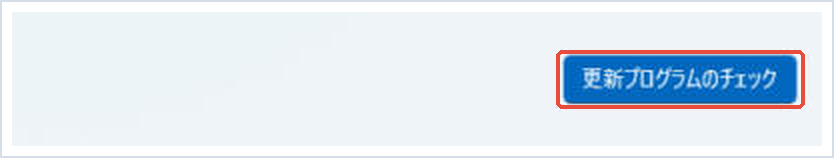
3. 「更新プログラムのチェック」をクリックし、表示された10月の累積更新プログラム(Windows 11はKB5127648)をインストールします。
4. インストールが終わったら「今すぐ再起動する」をクリックします。再起動するまで修正は有効になりませんので、「後で」にしたままにしないよう注意してください。
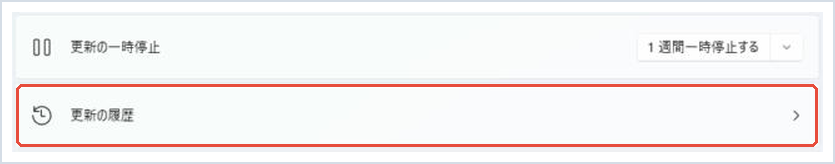
5. 再起動後、「Windows Update」の「更新の履歴」を開き、10月の更新が「正常にインストールされました」となっていれば完了です。
10月の更新で追加された新機能や、直った不具合については、こちらの記事で詳しくまとめています。
📖 10月更新の中身が気になる方へ:新機能・直った不具合・入れて大丈夫かを解説しています → Windows 11の10月更新KB5127648で何が変わった?
対策②:Windowsのバージョンを確認する(24H2の方は要注意)
Windows 11 24H2のHome・Proは、2026年10月13日でサポートが終了しました。今回の10月更新が24H2向けの最後のセキュリティ更新で、11月以降に見つかる脆弱性は修正されなくなります。
バージョンは「設定」→「システム」→「バージョン情報」の「Windowsの仕様」欄で確認できます。「バージョン 24H2」と表示されている場合は、10月の更新を入れたうえで、25H2または26H2へアップグレードしておきましょう(どちらも無料です)。
対策③:Windows 10の方はESUの更新が届いているか確認
Windows 10は通常のサポートが終了しているため、拡張セキュリティ更新(ESU)に登録しているパソコンにだけ、今回の修正(KB5126657)が届きます。ESUに登録していないWindows 10には、今回の悪用中の脆弱性の修正も届きません。
個人向けのESUは2027年10月まで無料で延長されています。まだ登録していない方は早めに登録するか、Windows 11へのアップグレードを検討してください。
📖 Windows 10を使っている方へ:自分のパソコンがWindows 11に対応しているかを無料で確認する方法を解説しています → Windows11にアップグレードできるか確認する方法
対策④:ダウンロードしたファイルや添付ファイルを安易に開かない
今回の脆弱性は「警告を出さずにファイルを開かせる」タイプのため、更新を入れるまでの間はもちろん、入れたあとも次の習慣を心がけましょう。
知らない人からのメールの添付ファイルは開かない:宅配業者や通販サイト、銀行などを名乗るメールでも、心当たりがなければ開かずに削除しましょう。
ZIPファイルやショートカットファイルに注意:ZIPの中に入ったファイルや、「.lnk」(ショートカット)などのファイルは攻撃によく使われます。送り主が確かでない場合は開かないでください。
Officeの保護ビューの「編集を有効にする」を安易に押さない:ネットから来たファイルを開いたときに出る黄色い帯は、身を守るための仕組みです。
Microsoft Defenderを有効にしておく:Windows標準のウイルス対策が動いていれば、危険なファイルの多くは開く前に検出されます。
あわせて確認:セキュアブート証明書の期限(10月19日)
Windows Latestによると、パソコンの起動時の安全を守るセキュアブートで使われている古い証明書(Microsoft Windows Production PCA 2011)が2026年10月19日に期限を迎えます。今回の10月更新でも、新しい証明書への切り替えが引き続き進められています。
「Windowsセキュリティ」→「デバイス セキュリティ」→「セキュア ブート」を開き、証明書の更新が適用済みと表示されていれば対応は不要です。表示されない場合は、Windows Updateをオンにしたまま、パソコンメーカーのサイトでBIOS(UEFI)の更新が出ていないか確認しておきましょう。
まとめ
2026年10月の月例更新では、過去最多となる1,411件の脆弱性が修正され、その中にはすでに攻撃に悪用されているWindowsシェルのゼロデイ脆弱性(CVE-2026-96951)が含まれていました。ネットから来たファイルの警告をすり抜けられてしまう危険な脆弱性です。
対策は、Windows Updateで10月の更新を入れて再起動することが最優先です。あわせて、24H2の方は新しいバージョンへのアップグレード、Windows 10の方はESUの更新確認、そして知らないファイルを開かない習慣を心がけましょう。
「自分のパソコンは大丈夫かな?」と思ったら、まずは今日、更新の履歴を確認してみてください。新しい情報がわかり次第、この記事でもお知らせします。
📖 関連記事:Windows Updateが失敗するときの完全対処ガイド
📖 関連記事:10月13日に何が終わる?24H2・Office 2021は終了、Windows 10のESUは継続 / Windows 10でESUが有効か確認する方法 / Chrome 155で脆弱性247件を修正|緊急4件の中身と更新方法
よくある質問
2026年10月のWindows Updateで修正された脆弱性は何件ですか?
過去最多の1,411件です。権限昇格が677件、リモートコード実行が317件などで、深刻度が最も高い「緊急」は70件、ゼロデイは3件です。
悪用中のゼロデイCVE-2026-96951とはどんな脆弱性ですか?
Windowsシェルの脆弱性で、ネットから来たファイルに付く目印(Mark of the Web)をすり抜けられます。SmartScreenの警告やOfficeの保護ビューが働かず、危険なファイルを警告なしで開いてしまうおそれがあります。
個人のパソコンでは何をすればいいですか?
Windows Updateで10月の更新(Windows 11はKB5127648)を入れて再起動することが最優先です。あわせて知らない添付ファイルやダウンロードしたファイルを安易に開かないようにしましょう。
Windows 10にも今回の修正は届きますか?
拡張セキュリティ更新(ESU)に登録しているWindows 10には、KB5126657として届きます。ESUに未登録のWindows 10には届かないため、ESUへの登録かWindows 11へのアップグレードを検討してください。
コメント